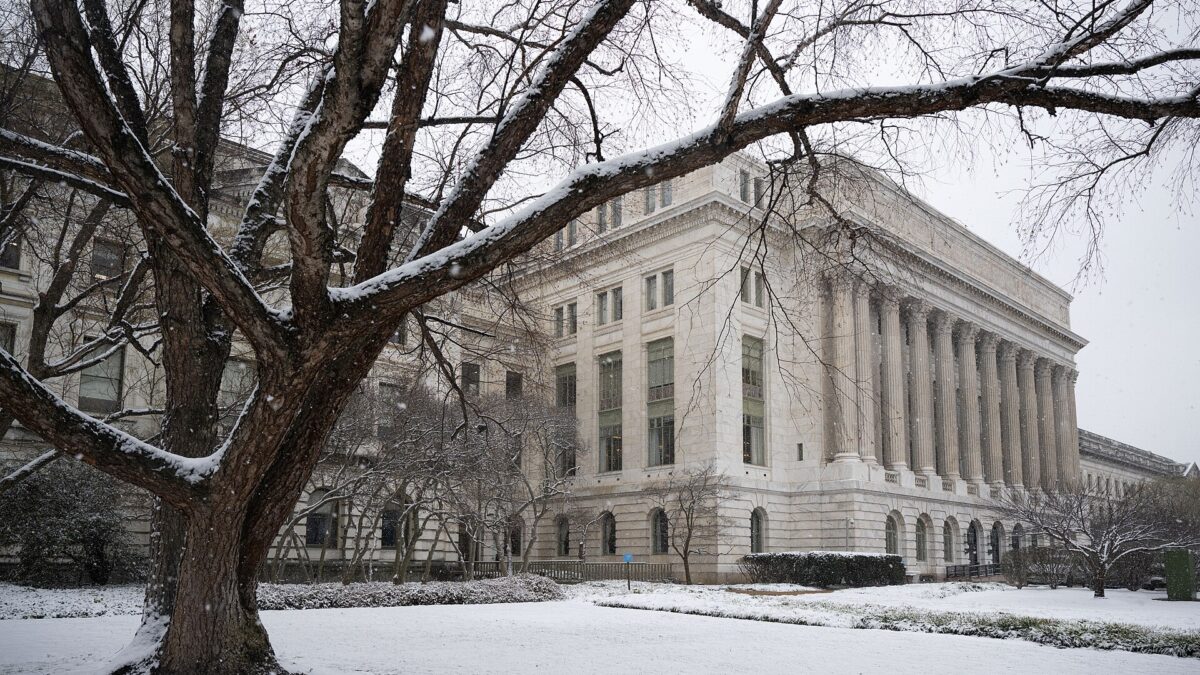
El Departamento de Agricultura de Estados Unidos (USDA) sufrió esta semana un ciberataque que afectó el sistema que utiliza para pagarles a los agricultores, según informaron el jueves 19 y el viernes 20 de noviembre NBC News y ABC News a partir de fuentes con conocimiento del caso. Un alto funcionario del organismo admitió que se trató de una «amenaza cibernética» y no de una falla técnica, mientras varias aplicaciones clave para el campo estadounidense llevan casi una semana con interrupciones.
Ver esta publicación en Instagram
Claves de la noticia
- Según NBC News, citada por Reuters, el USDA les comunicó a sus empleados el jueves que los atacantes lograron acceder al sistema que gestiona los pagos a productores agropecuarios.
- Los cortes comenzaron el lunes 16 de noviembre y alcanzaron el software de préstamos de la Agencia de Servicios Agrícolas (FSA) y el programa ProTracts, con el que se liberan pagos a los productores.
- El subsecretario Richard Fordyce dijo que el episodio fue una amenaza cibernética y no una actualización de software.
- Hasta ahora no se sabe quién está detrás de la intrusión ni si se robaron datos.
- El organismo no informó cuántos agricultores se vieron afectados ni si hubo pagos demorados.
Qué sistemas quedaron fuera de servicio
De acuerdo con el medio especializado DTN y con el sitio Nextgov/FCW, empleados del USDA reportaron caídas desde el lunes en distintas herramientas internas. Entre ellas figuran el software que usa la Agencia de Servicios Agrícolas para tramitar préstamos, el programa ProTracts del Servicio de Conservación de Recursos Naturales (NRCS), que permite liberar pagos a los productores, y una plataforma de soporte que ese mismo servicio emplea para mapear proyectos en el terreno.
Estas aplicaciones canalizan dinero que llega a productores de todo el país, entre ellos fondos de asistencia vinculados al seguro de cosechas y compensaciones por pérdidas agrícolas. Un boletín técnico interno advirtió que los programas podían seguir mostrando cortes intermitentes durante toda la semana, y a los productores se les recomendó consultar en su oficina local del USDA si el servicio estaba afectado, ya que el personal podía no tener acceso a sus expedientes mientras durara la falla.
La respuesta oficial y las versiones encontradas
Según un correo interno citado por la prensa estadounidense, el equipo de seguridad del departamento detectó el incidente y debió restablecer las contraseñas de las bases de datos en todos sus sistemas. Ese procedimiento obligó a reiniciar las aplicaciones que dependen de esas bases, lo que explica que quedaran desconectadas durante varios días.
En una actividad con la prensa en Kansas City, Fordyce, subsecretario a cargo de la producción agrícola y la conservación, descartó que se tratara de una simple actualización informática y se mostró optimista sobre la recuperación: aseguró que la mayoría de los sistemas debían volver a funcionar antes del cierre de la jornada y que, de lo contrario, el trabajo seguiría durante el fin de semana. Hasta la noche del viernes no había confirmación pública de que el servicio se hubiera normalizado por completo.
El caso tiene, además, un costado político. De acuerdo con DTN, el miércoles funcionarios de inteligencia les dijeron a legisladores del Congreso que la seguidilla de caídas tecnológicas que afectó en los últimos días a sistemas del Gobierno y del sector privado respondía a incidentes separados, ligados a tareas de mantenimiento y cambios técnicos, y no a un ataque coordinado. La admisión de una amenaza cibernética en el USDA abre interrogantes sobre esa explicación.
Una semana de apagones en Washington
La intrusión se conoció en medio de una racha de interrupciones que golpeó a organismos y empresas de Estados Unidos, entre ellas la caída de la red clasificada de la Agencia de Seguridad Nacional y una falla de JPMorgan Chase que afectó a la plataforma de pagos Zelle. En ese contexto, Sean Cairncross dejó su puesto como responsable de ciberseguridad de la Casa Blanca.
No es la primera vez que el USDA aparece en el radar de los piratas informáticos. En 2021, Reuters informó que presuntos hackers chinos habrían aprovechado una vulnerabilidad de SolarWinds para penetrar el Centro Nacional de Finanzas del departamento, que maneja la nómina de empleados federales, aunque el organismo negó luego que hubiera pruebas de una filtración de datos. A fines de 2025, la agencia de ciberseguridad CISA, el FBI y la NSA advirtieron que grupos de hacktivistas prorrusos apuntaban contra sistemas de alimentación y agricultura, agua y energía.
Los próximos días serán clave para saber si el ataque comprometió información personal o bancaria de los productores, si hubo pagos retenidos y si las autoridades identifican a los responsables.
Mirá el video de esta noticia en nuestro Instagram.